<a href="http://www.mzwu.com/"><font color="red">木子屋</font></a>保存后显示结果为:
<a href="#">木子屋</a>这说明淘宝程序有对html代码进行过滤,好了,我们对内容稍做修改:
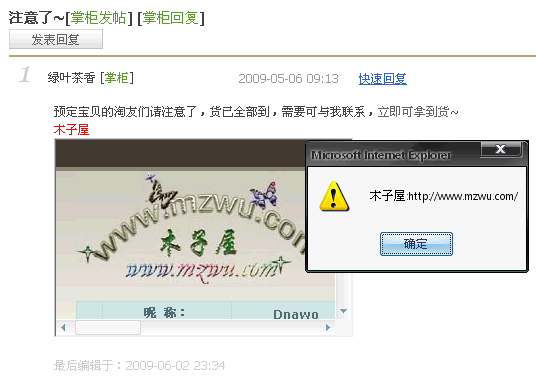
<a href="http://www.mzwu.com/"><font color="red">木子屋</font></a>这次保存后显示的结果为:
<a href="http://www.mzwu.com/"><font color="red">木子屋</font></a>可以猜测:在贴子内容显示到页面前,淘宝将实体转化成了字符(如<转为<,>转为>),从而使我们精心构造的html代码得以执行!利用这一原理,我们可以在贴子中执行任何html代码,甚至是js代码都能被执行!
评论(0)
暂无评论。