1.控制从外到内的数据流
从外到内,也就是其他计算机向WEB服务器发起的请求,WEB服务器若能响应,一般都是因为某个服务在运行,所以常常看资料说要关闭这个服务,关闭那个服务,其实如果能关闭服务所监听的那个端口,那即使服务在运行,其他计算机也是连不上来的。使用TCP/IP筛选可以非常方便的打开和关闭计算机端口,下边我们看下怎么使用:
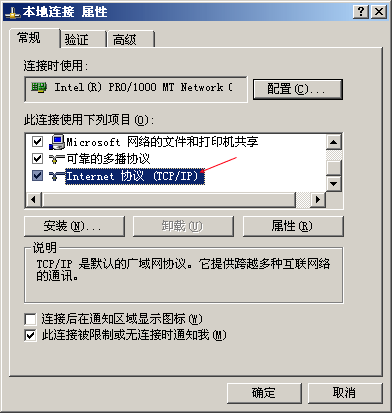
①.打开"本地连接"属性,双击"Internet 协议(TCP/IP)":
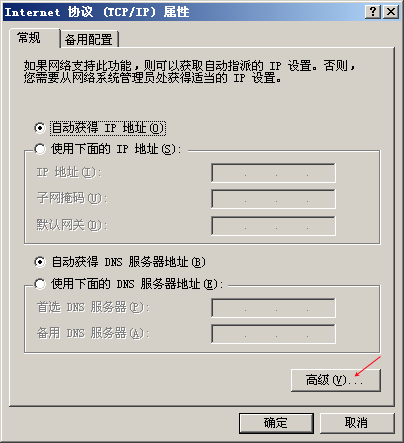
②.在"Internet 协议(TCP/IP)"属性界面中点击高级按钮:
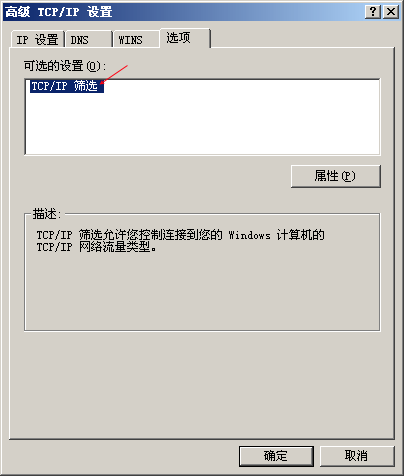
③.在"高级TCP/IP"设置界面中切换到"选项"选项卡,双击"TCP/IP筛选":
④."TCP/IP筛选"界面如下:
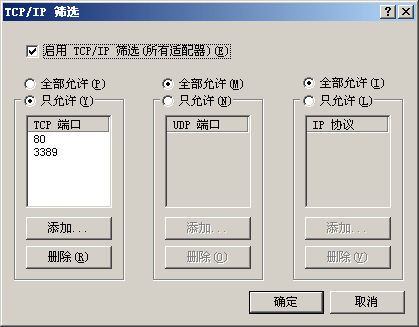
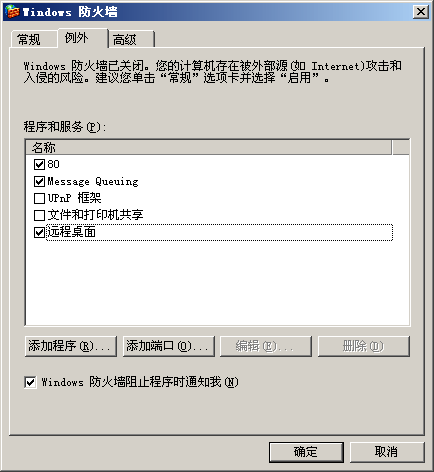
如上图所示,一般WEB服务器我们只需开启TCP的80、3389端口就可以了,如果有提供FTP服务还要开启21端口。注意,通常我们都会将远程桌面和FTP改用其他的非默认端口。另外还有一点很重要,如果开启了Windows防火墙,那么在例外中也要进行相应的配置才行:
说明:"TCP/IP筛选"只能筛选入站流量,它不影响出站流量,也不影响为接受来自出站请求的响应而创建的响应端口。
2.控制从内到外的数据流
从内到外,一般是由WEB服务器上安装的应用程序发起的,比如使用IE浏览网页、木马程序向其服务器发送数据等等,要阻止这部分流量,TCP/IP筛选是做不到的,这就需要在服务器上安装第三方防火墙,限制应用程序连接网络,安装杀毒软件和木马查杀软件,以阻止恶意程序在服务器上进行破坏和发送敏感数据。
评论(0)
暂无评论。