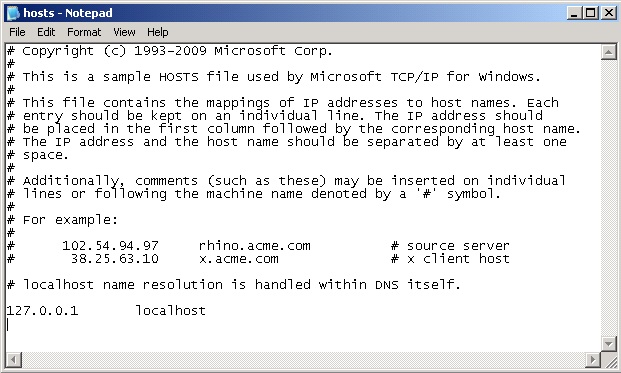
要想劫持一个网站,把它重定向到自己指定的地址,黑客通常的做法是修改Windows系统里位于%SystemRoot%system32driversetc目录下的hosts文件。然而,当我们打开这个受感染的计算机上的hosts文件时,却没有发现任何的跟“vk.com” 和 “vkontakte.ru”相关的条目,就像你在下图中看到的一样。
但当我们显示出隐藏文件时,却看到了另外一个“hosts”文件。是个隐藏文件,你可以在下图中看见它们:
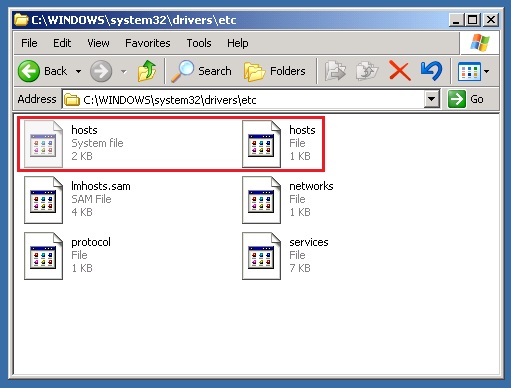
在etc目录下有两个名称完全相同的文件,都是“hosts”!这怎么可能?
大家都知道,一个文件夹里不可能存在两个名称完全一样的文件。我们把这两个文件名拷贝到notepad里,存成Unicode文本文件,用十六进制文件编辑器打开,看到如下的结果(上面的是第一个“hosts”文件,下面的是第二个“host”文件):
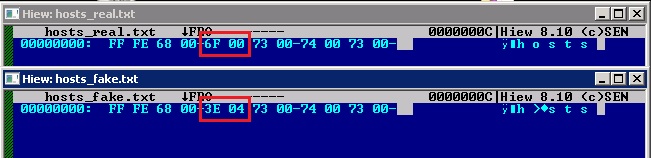
在Unicode(UTF-16)中,0x006F 和 0x6F 表示的是相同的ASCII字符,都是字符“o”。但Unicode中的0x043E是个什么字符呢?从Unicode字符表中我们能找到了它(范围:0400-04FF)。下图就是部分的字符表。

我们可以看到,Unicode 0x043E 是一个西里尔字母(斯拉夫语言, 如俄语和保加利亚语所用的字母),它跟英语字符“o”非常的相似。
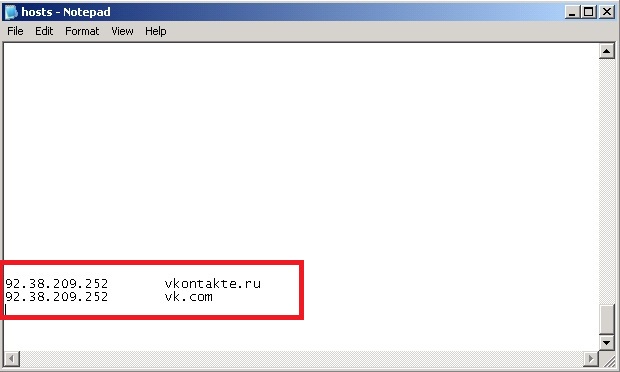
所以,这隐藏的“hosts”事实上才是我们真正的hosts文件。当我们打开这个文件,发现在文件的末尾多了两行内容:
谜团解开了!
这并不是我们第一次发现黑客用Unicode字符来迷惑人们。在2010年8月,一个中国黑客揭示了一个使用Unicode控制字符来误导人们点击可执行文件的骗术。黑客使用Unicode控制字符0x202E (RLO)来反转文件名中的特定部分,使你在Windows中看到的文件名变成了另外一个样子。
例如,建一个叫做“picgpj.exe”的文件,就像下面这样:

文件名中的“gpj.exe”部分是特意设计的。当你把一个RLO字符放到文件名中“gpj.exe”部分之前后,这个文件名变成了下面这个样子:

黑客通常会给这样的文件加上一个图片图标。粗心的人就会把这个文件当成一个图片,轻率的双击打开它,实际上是运行了一个可执行文件。很显然,这种骗术对于Unicode敏感的程序是无效的,但如果用人眼识别,你很难发现问题。
我们能相信自己的眼睛吗?答案是…不能。
评论(4)
还有一个没有文件名的txt文档
[reply=dnawo,2011-09-27 09:41 AM]Windows操作系统不可能有两个文件名一样文件在同一个文件夹中,可能也和上文说的一样,它们只是看起来像一样的吧:)[/reply]