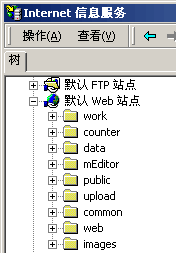
图1
上图为IIS中一网站目录结构,其中data目录存放网站数据库、images存放网站图片、upload用于存放上传文件、其他目录则存放的都是ASP文件,那么IIS中可设置如下:网站总属性将"执行权限"设置成"纯脚本"(图2),data、images和upload再单独将"执行权限"设置成"无"(图3)。很多入侵者都是通过各种手段(sql注入、暴库)获取管理员帐号,然后登录后台上传ASP木马而实现入侵,经上边设置后上传至data、images和upload的ASP木马将不能运行,这样就降低了网站被黑的风险。
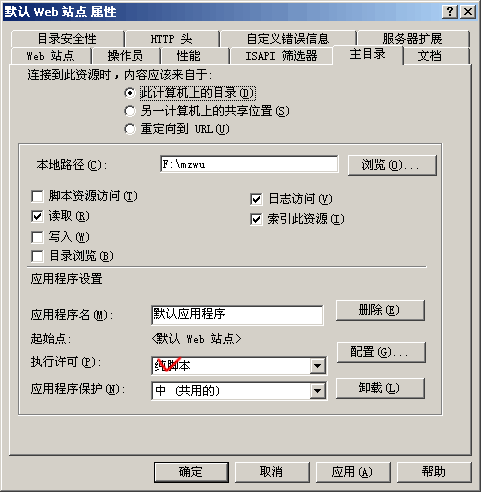
图2
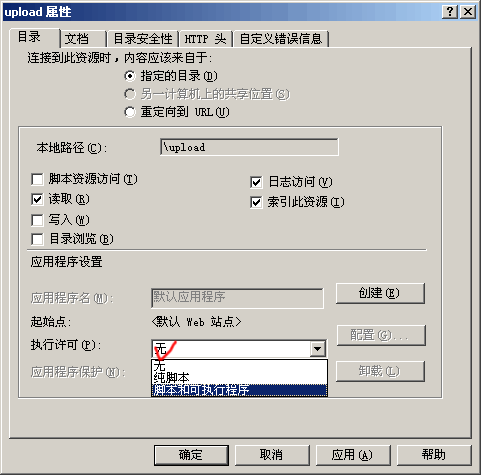
图3
当然,我们还可以结合windows权限设置拒绝用户对data、images和upload外其他目录的写入、删除等权限。
以上例子说明合理的站点结构有利于服务器权限设置,从而降低站点被入侵的风险,但个人觉得降低入侵风险主要还得从程序上着手,服务器权限设置只能是起辅助作用!
评论(0)
暂无评论。